

Większość menadżerów IT uważa, że architektura aplikacji to kwestia uporządkowania folderów i plików. To błąd. Architektura to strategiczne decyzje dotyczące struktury, zasad i komunikacji komponentów, które determinują sukces projektu, jego skalowalność i koszty utrzymania. Dowiecie się, jakie zasady stosować, jak unikać typowych pułapek i dlaczego architektura zdarzeniowa może zmienić sposób działania waszych systemów.
Spis treści
- Czym jest architektura aplikacji i dlaczego jest kluczowa dla menadżerów IT
- Fundamentalne zasady architektury aplikacji: separation of concerns i enkapsulacja
- Architektura frontendowa: podstawy i najczęstsze błędy
- Architektura zdarzeniowa (event driven) – zalety, wyzwania i zastosowania
- Bezpieczeństwo i monitorowanie w architekturze aplikacji
- Jak Studio201 wspiera tworzenie efektywnych architektur aplikacji
- Najczęściej zadawane pytania
Najważniejsze wnioski
| Punkt | Szczegóły |
|---|---|
| Architektura to decyzje strategiczne | Obejmuje struktury, zasady i komunikację komponentów, nie tylko organizację kodu. |
| Separation of Concerns i enkapsulacja | Fundamenty umożliwiające modularność, rozwój i bezpieczeństwo systemu. |
| Architektura zdarzeniowa (EDA) | Promuje luźne powiązania, asynchroniczność i lepszą skalowalność aplikacji. |
| Dostosowanie do biznesu | Najlepsza architektura rozwiązuje problem z minimalną złożonością i dopasowana jest do wymagań. |
| Bezpieczeństwo i monitoring | Nieodzowne elementy skutecznej architektury, chroniące przed atakami i awariami. |
Czym jest architektura aplikacji i dlaczego jest kluczowa dla menadżerów IT
Architektura aplikacji to plan i struktura systemu software’owego na wysokim poziomie abstrakcji. Nie chodzi tu o szczegóły implementacyjne, ale o fundamentalne decyzje: jak komponenty komunikują się ze sobą, jakie wzorce projektowe zastosować, jak zarządzać danymi i przepływem informacji.
Menadżerowie IT muszą rozumieć wpływ decyzji architektonicznych na rozwój, skalowalność i koszt projektu. Źle zaprojektowana architektura prowadzi do opóźnień, rosnących kosztów utrzymania i trudności w adaptacji do zmieniających się wymagań. Dobra architektura to fundament, który umożliwia szybkie wprowadzanie zmian bez destabilizacji systemu.
Podstawową zasadą jest Separation of Concerns, która dzieli system na niezależne komponenty. Każdy komponent odpowiada za określony obszar funkcjonalności i minimalizuje zależności od innych części systemu. To kluczowe dla równoległej pracy zespołów i utrzymania kodu.
Najważniejsze cechy efektywnej architektury:
- Modularność pozwalająca na rozwój niezależnych części
- Jasno zdefiniowane interfejsy między komponentami
- Przewidywalność i powtarzalność wzorców projektowych
- Możliwość testowania i walidacji poszczególnych elementów
Warto pamiętać, że najlepsza architektura rozwiązuje problem z minimalną złożonością. Unikajcie nadmiernego inżynierowania. Projektujcie system tak, by spełniał obecne wymagania, ale pozostawiał przestrzeń na rozwój.
W kontekście nowoczesnych projektów, AI w rozwoju oprogramowania zmienia sposób podejścia do architektury. Narzędzia AI mogą szybko generować prototypy, ale to właśnie przemyślana architektura decyduje o tym, czy prototyp stanie się stabilnym, skalowalnym rozwiązaniem produkcyjnym.
“Architektura to decyzje, których nie da się łatwo cofnąć. Wybierajcie je mądrze, bo będą determinować rozwój projektu przez lata.”
Menadżerowie IT powinni angażować się w proces projektowania architektury już na etapie planowania. To pozwala uniknąć kosztownych zmian i przebudów w przyszłości.
Fundamentalne zasady architektury aplikacji: separation of concerns i enkapsulacja
Separation of Concerns polega na podziale systemu na odrębne części odpowiadające różnym funkcjom. Każda część koncentruje się na konkretnym aspekcie i nie ingeruje w inne obszary. To zmniejsza zależności i ułatwia równoległą pracę wielu zespołów.
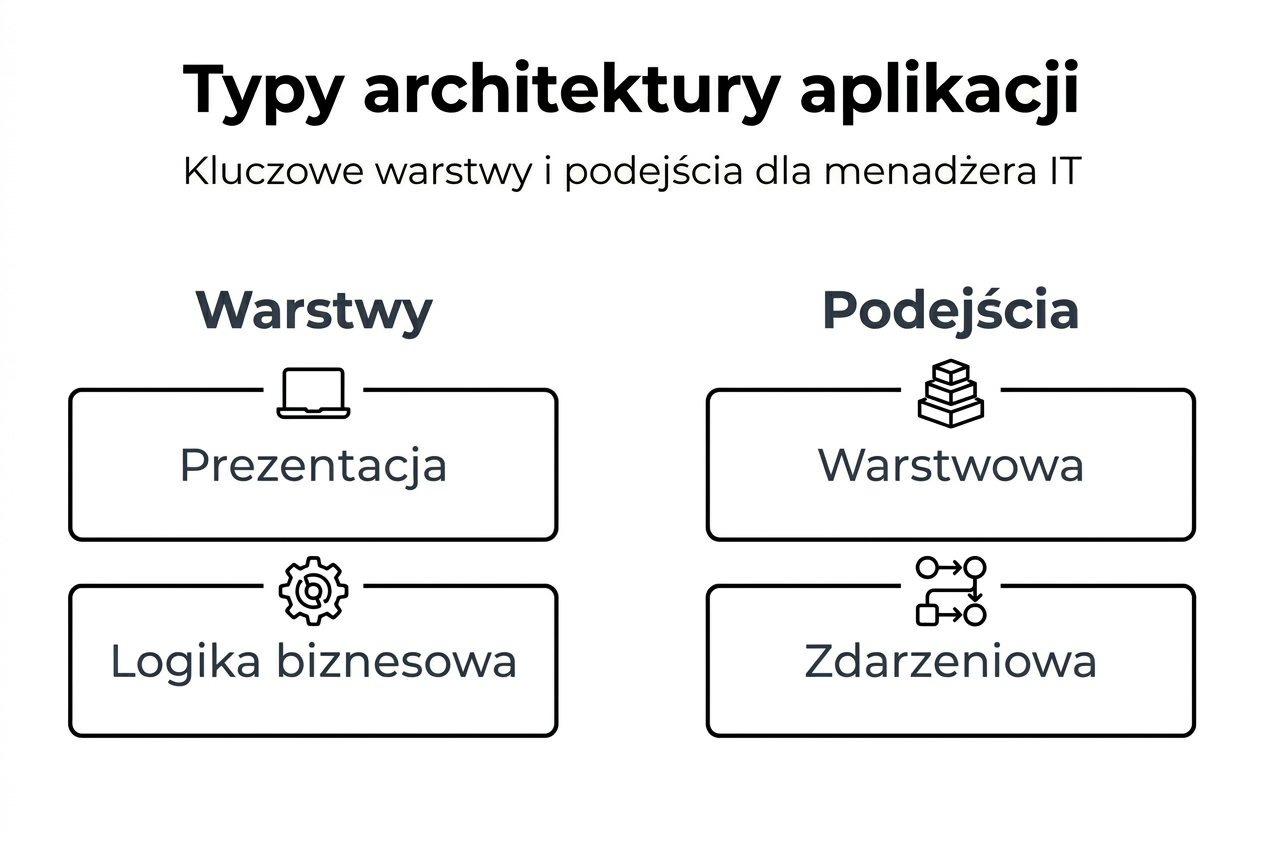
W praktyce oznacza to wydzielenie warstw: prezentacji, logiki biznesowej i dostępu do danych. Zmiany w interfejsie użytkownika nie wpływają na logikę biznesową. Modyfikacje w bazie danych nie wymagają przepisywania całej aplikacji.
Enkapsulacja chroni dane aplikacji, ukrywając szczegóły implementacyjne i zapobiegając niepożądanym modyfikacjom. Komponenty komunikują się przez dobrze zdefiniowane interfejsy, a wewnętrzna logika pozostaje niedostępna z zewnątrz.
Kluczowe korzyści z zastosowania tych zasad:
- Lepsza testowalność, bo komponenty można testować izolacyjnie
- Łatwiejsze utrzymanie kodu dzięki jasnym granicom odpowiedzialności
- Większa odporność na błędy, bo zmiany w jednym miejscu nie wywołują efektu domina
- Szybsze wdrażanie nowych funkcji bez ryzyka destabilizacji systemu
Regularne przeglądy architektury pomagają utrzymać zastosowanie tych zasad w dłuższej perspektywie. Kod ma tendencję do “gnicia”, jeśli zespół nie pilnuje granic między komponentami.
Porada profesjonalisty: Wprowadźcie code review z naciskiem na architekturę. Sprawdzajcie, czy nowe funkcje nie naruszają granic między warstwami i czy stosują się do ustalonych wzorców. To inwestycja, która zwraca się wielokrotnie w postaci mniejszej liczby bugów i łatwiejszych zmian.
Stosowanie tych zasad jest szczególnie ważne w kontekście planowania rozwoju oprogramowania. Dobre fundamenty architektoniczne pozwalają na iteracyjny rozwój bez konieczności przepisywania całego systemu.
Architektura frontendowa: podstawy i najczęstsze błędy
Architektura frontendowa to znacznie więcej niż organizacja plików w projekcie. Skupianie się tylko na strukturze to częsty błąd w rozumieniu architektury frontendowej. To decyzje strategiczne dotyczące zarządzania stanem, komunikacji z backendem, optymalizacji wydajności i skalowalności interfejsu użytkownika.
Architektura frontendowa to decyzje opierające się na wymaganiach biznesowych i wpływające na stabilność systemu w przyszłości. Musi uwzględniać długoterminowe cele: czy aplikacja będzie rozwijana przez lata, jakie będą wzorce użytkowania, jak często będą wprowadzane zmiany.
Najczęstsze błędy w architekturze frontendowej:
- Traktowanie frameworka jako rozwiązania wszystkich problemów architektonicznych
- Brak jasnej strategii zarządzania stanem aplikacji
- Ignorowanie wydajności na etapie projektowania struktury
- Mieszanie logiki biznesowej z logiką prezentacji
Decyzje frontendowe wpływają bezpośrednio na doświadczenie użytkownika. Źle zaprojektowana architektura prowadzi do wolnych interfejsów, trudności w debugowaniu i problemów z rozbudową funkcjonalności.
Porada profesjonalisty: Zdefiniujcie strategię zarządzania stanem przed rozpoczęciem implementacji. Czy używacie globalnego store, lokalnego state w komponentach, czy hybrydowego podejścia? Ta decyzja wpłynie na każdy aspekt rozwoju frontendu.
Ważne jest ciągłe monitorowanie i dostosowanie architektury do zmieniających się wymagań. Frontend ewoluuje szybciej niż backend, więc elastyczność jest kluczowa. Poznajcie więcej o tworzeniu aplikacji dopasowanych do waszych potrzeb biznesowych.
Architektura zdarzeniowa (event driven) – zalety, wyzwania i zastosowania
Architektura zdarzeniowa promuje luźne powiązania pomiędzy komponentami dzięki komunikacji przez zdarzenia. Zamiast bezpośredniego wywoływania funkcji, komponenty publikują zdarzenia reprezentujące fakty w systemie, a zainteresowane komponenty reagują na te zdarzenia asynchronicznie.
W przeciwieństwie do tradycyjnego modelu, request response opiera się na synchronicznej komunikacji, która tworzy bezpośrednie zależności. Kiedy komponent A wywołuje komponent B, musi czekać na odpowiedź. To wiąże komponenty i utrudnia skalowanie.
Porównanie EDA z request response:
| Cecha | Event Driven Architecture | Request Response |
|---|---|---|
| Powiązania | Luźne, komponenty niezależne | Ścisłe, bezpośrednie zależności |
| Komunikacja | Asynchroniczna | Synchroniczna |
| Skalowalność | Wysoka, łatwe dodawanie konsumentów | Ograniczona, wymaga modyfikacji |
| Debugowanie | Trudniejsze, rozproszone ślady | Łatwiejsze, linearny przepływ |
| Infrastruktura | Wymaga brokerów zdarzeń | Prostsza, bezpośrednie połączenia |
Zalety EDA:
- Większa elastyczność w dodawaniu nowych funkcji bez modyfikacji istniejącego kodu
- Lepsza skalowalność pozioma dzięki niezależnym konsumentom zdarzeń
- Naturalne wsparcie dla wzorców asynchronicznych i długotrwałych procesów
- Łatwiejsze integracje z zewnętrznymi systemami
Jednak EDA wymaga dodatkowej infrastruktury i wiąże się z trudnościami w debugowaniu. Potrzebujecie brokerów zdarzeń (Kafka, RabbitMQ), mechanizmów monitorowania przepływu zdarzeń i strategii obsługi błędów w systemie rozproszonym.
Porada profesjonalisty: Zacznijcie od hybrydowego podejścia. Wprowadźcie EDA tam, gdzie rzeczywiście potrzebujecie asynchroniczności i luźnych powiązań. Nie przepisujcie całego systemu naraz. Stopniowa migracja pozwala uczyć się i dostosowywać podejście.
EDA sprawdza się szczególnie w systemach, gdzie potrzebujecie reagować na zdarzenia w czasie rzeczywistym, integrować wiele niezależnych usług lub obsługiwać wysokie obciążenia. W kontekście planowania rozwoju oprogramowania i stosowania najlepszych praktyk, EDA może znacząco uprościć architekturę złożonych systemów.
Bezpieczeństwo i monitorowanie w architekturze aplikacji
Bezpieczeństwo musi być wbudowane w architekturę od początku, nie dodawane jako warstwa na końcu. Injection flaws i broken authentication to najczęstsze zagrożenia bezpieczeństwa w aplikacjach webowych według OWASP Top 10.
Architektura powinna uwzględniać ochronę na wielu poziomach:
- Walidacja danych wejściowych na granicy systemu
- Wielowarstwowe uwierzytelnianie i autoryzacja
- Szyfrowanie danych w tranzycie i w spoczynku
- Izolacja komponentów wrażliwych
Stały monitoring i logowanie pomagają szybciej wykrywać i reagować na problemy. Bez odpowiedniego monitorowania nie wiecie, co dzieje się w systemie produkcyjnym. Awarie i ataki mogą pozostać niezauważone przez godziny lub dni.
Najczęstsze ryzyka i metody przeciwdziałania:
| Zagrożenie | Wpływ | Metoda przeciwdziałania |
|---|---|---|
| SQL Injection | Wyciek danych, modyfikacja bazy | Parametryzowane zapytania, ORM |
| Broken Authentication | Przejęcie konta | MFA, silne hasła, limity prób |
| XSS | Kradzież sesji, phishing | Sanityzacja wyjścia, CSP |
| Nieautoryzowany dostęp | Wyciek wrażliwych danych | RBAC, kontrola dostępu na poziomie API |
| DDoS | Niedostępność usługi | Rate limiting, CDN, skalowanie |
Integracja zabezpieczeń od początku projektu minimalizuje koszty i ryzyko. Późniejsze łatanie dziur jest droższe i mniej skuteczne niż projektowanie z myślą o bezpieczeństwie.
W kontekście nowoczesnych projektów wykorzystujących AI, warto zwrócić uwagę na automatyzację i bezpieczeństwo. Narzędzia AI mogą generować kod szybko, ale wymaga on audytu pod kątem bezpieczeństwa przed wdrożeniem produkcyjnym.
Jak Studio201 wspiera tworzenie efektywnych architektur aplikacji
Potrzebujecie partnera, który rozumie zarówno aspekty techniczne, jak i biznesowe architektury aplikacji?
Studio201 specjalizuje się w projektowaniu i wdrażaniu architektur dopasowanych do rzeczywistych potrzeb biznesowych. Pomagamy unikać typowych błędów i wdrażać nowoczesne rozwiązania jak architektura zdarzeniowa czy mikrousługi tam, gdzie rzeczywiście przynoszą wartość.
Nasze podejście obejmuje kompleksowe wsparcie: od analizy wymagań i audytu istniejących systemów, przez projektowanie architektury i code review, aż po wdrożenie i długoterminowe utrzymanie. Pracujemy z prototypami AI (Lovable, Bolt, Replit) i zamieniamy je w bezpieczne, skalowalne rozwiązania produkcyjne z pełną dokumentacją i standardami OWASP Top 10.
Skontaktujcie się z Studio201, aby dowiedzieć się, jak możemy pomóc w rozwoju waszych systemów i uniknięciu kosztownych błędów architektonicznych.
Najczęściej zadawane pytania
Czy architektura aplikacji jest taka sama dla frontend i backend?
Nie, architektura frontendowa skupia się na interakcji użytkownika, wydajności UI i zarządzaniu stanem w przeglądarce. Backendowa odpowiada za logikę biznesową, przetwarzanie danych i integracje systemowe. Obie muszą być zgodne i dobrze zintegrowane przez API, ale mają różne cele, wyzwania i wzorce projektowe.
Jakie są najważniejsze zasady przy projektowaniu architektury aplikacji?
Separation of Concerns i enkapsulacja to fundamenty dobrej architektury. Dzielcie system na klarowne, niezależne komponenty z jasno zdefiniowanymi granicami. Chrońcie dane przez ukrywanie szczegółów implementacyjnych. Zawsze uwzględniajcie wymogi biznesowe, skalowalność i łatwość utrzymania w długim terminie.
Czy architektura zdarzeniowa jest odpowiednia dla każdego projektu?
Nie każde rozwiązanie wymaga EDA. Stosujcie ją, gdy potrzebujecie luźnego powiązania komponentów, asynchroniczności i wysokiej skalowalności. EDA dodaje infrastrukturę i złożoność, więc decyzję o niej trzeba dobrze przemyśleć. Przemyślcie kwestie monitoringu, debugowania i obsługi błędów przed wdrożeniem. Dostosujcie architekturę do specyfiki projektu, zespołu i wymagań biznesowych.
Jak zapewnić bezpieczeństwo aplikacji w kontekście architektury?
Injection flaws i broken authentication to najczęstsze zagrożenia bezpieczeństwa, które należy adresować na poziomie architektury. Implementujcie wielowarstwowe mechanizmy uwierzytelniania, walidację danych wejściowych i szyfrowanie. Regularnie monitorujcie i testujcie aplikację pod kątem podatności zgodnie z OWASP Top 10. Projektujcie architekturę z myślą o bezpieczeństwie od początku, nie dodawajcie go jako warstwę na końcu.