

Wdrożenie aplikacji mobilnej to proces, który może zadecydować o sukcesie lub porażce cyfrowej transformacji firmy. Brak przejrzystego scenariusza, kontroli jakości i odpowiednich audytów prowadzi do wzrostu kosztów o 30-40% oraz opóźnień liczonych w miesiącach. Ten artykuł przedstawia praktyczny, sprawdzony scenariusz wdrożenia, który redukuje błędy operacyjne i techniczne dzięki systematycznej kontroli, prototypowaniu AI i standardom bezpieczeństwa.
Spis treści
- Wprowadzenie i kontekst wdrożenia aplikacji mobilnej
- Prerekwizyty i przygotowanie do wdrożenia
- Etapy wdrożenia aplikacji mobilnej krok po kroku
- Typowe błędy we wdrożeniu i jak ich unikać
- Bezpieczeństwo i zgodność z rodo w aplikacjach mobilnych
- Harmonogram, koszty i oczekiwane efekty wdrożenia
- Podsumowanie i rekomendacje końcowe
- Skorzystaj z doświadczenia studio201 dla skutecznego wdrożenia aplikacji
Kluczowe wnioski
| Punkt | Szczegóły |
|---|---|
| Planowanie i dokumentacja | Precyzyjne wymagania biznesowe i techniczne redukują ryzyko przebudowy aplikacji. |
| Prototypowanie AI | Narzędzia jak Lovable czy Bolt przyspieszają iteracje i wykrywanie błędów logicznych. |
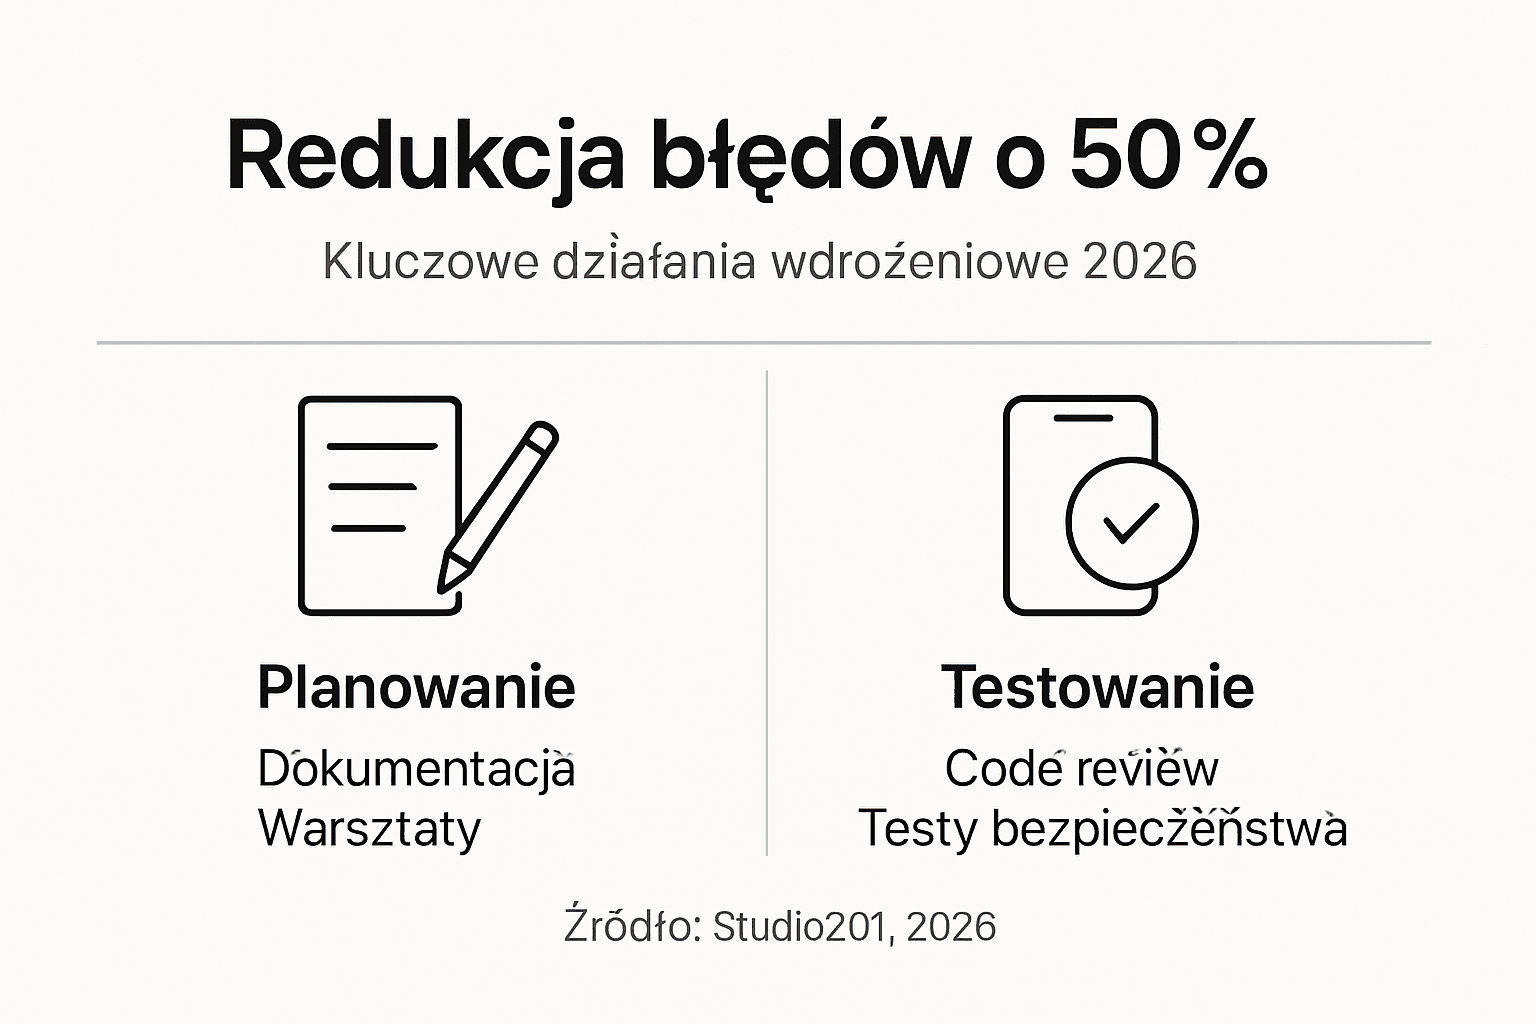
| Audyt i testy | Code review oraz testy bezpieczeństwa zmniejszają poprawki po wdrożeniu o ponad 50%. |
| Checklisty release | Standaryzacja procesów minimalizuje błędy operacyjne i zapewnia powtarzalność. |
| RODO i OWASP | Zgodność z regulacjami i standardami bezpieczeństwa chroni dane i reputację firmy. |
Wprowadzenie i kontekst wdrożenia aplikacji mobilnej
Aplikacje mobilne stały się kluczowym narzędziem optymalizacji procesów biznesowych w 2026 roku. Firmy digitalizują workflow, porządkują role i uprawnienia oraz integrują systemy, by zmniejszyć pracę ręczną i błędy operacyjne. Każde udane wdrożenie przynosi mierzalne korzyści: szybsze decyzje, przejrzysty raportowanie i lepszą kontrolę nad danymi.
Wdrożenie aplikacji mobilnej niesie jednak zarówno szanse, jak i poważne ryzyka. Projekty bez jasnych wymagań, audytów logiki i testów bezpieczeństwa kończą się przeważnie opóźnieniami i przekroczeniem budżetu. Brak kontroli jakości to strata czasu, pieniędzy i zaufania zespołu.
Typowe zagrożenia projektowe:
- Niejasne wymagania biznesowe prowadzące do przeprojektowania modułów.
- Brak dokumentacji technicznej utrudniający późniejszą rozbudowę.
- Pominięcie testów bezpieczeństwa zwiększające ryzyko wycieku danych.
- Nieodpowiedni wybór partnera technologicznego i chaotyczny proces realizacji.
- Brak standaryzacji i checklist release’owych generujący błędy operacyjne.
Zrozumienie tych zagrożeń pozwala menadżerom IT budować skuteczny scenariusz wdrożenia, który minimalizuje ryzyko i maksymalizuje wartość projektu. Świadome podejście do przygotowania to fundament sukcesu.
Prerekwizyty i przygotowanie do wdrożenia
Przed rozpoczęciem kodowania zespół musi zdefiniować wymagania biznesowe i techniczne w sposób precyzyjny. Dokumentacja to nie formalność, lecz mapa projektu. Bez niej każda zmiana wymaga domysłów, a każdy błąd rośnie lawinowo.
Dokumentacja i plan techniczny określają architekturę systemu, integracje, role użytkowników oraz workflow. Dobry plan techniczny przewiduje przyszłą rozbudowę i skalowanie, oszczędzając miesiące pracy przy kolejnych iteracjach. To moment, w którym warto zaprosić doświadczonego partnera do audytu wymagań.
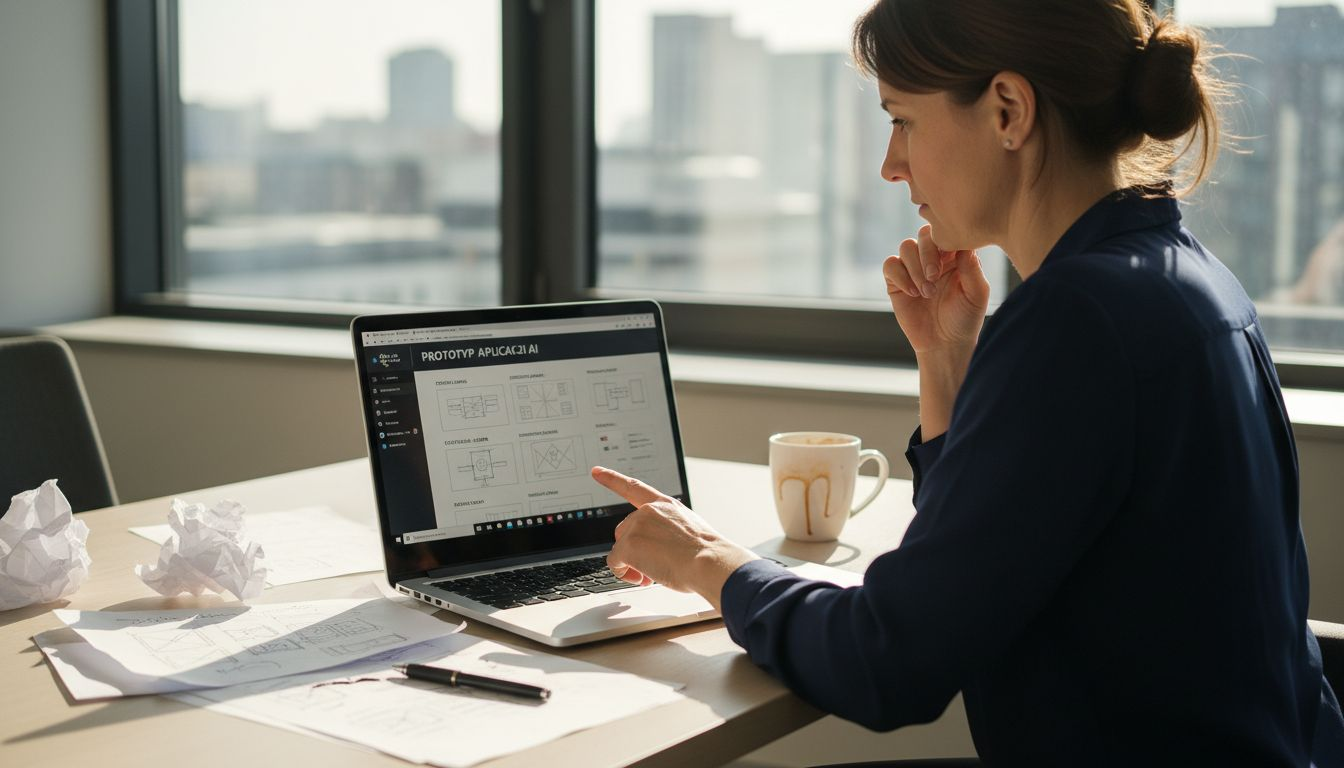
Prototypowanie z użyciem AI, takie jak narzędzia Lovable, Bolt czy Replit, przyspiesza weryfikację koncepcji i wykrywanie błędów logicznych. Prototyp powstaje w dniach zamiast tygodni, pozwalając zespołowi szybko iterować i testować różne scenariusze. Po potwierdzeniu wartości biznesowej przygotowanie do wdrożenia aplikacji mobilnej przechodzi w fazę produkcyjną z kontrolą architektury, bezpieczeństwa i wydajności.
Wymogi bezpieczeństwa i zgodność z RODO muszą być zdefiniowane od startu projektu. Późniejsze „doklejanie" ochrony danych to prosta droga do luk w systemie i kar regulacyjnych. Fundamenty bezpieczeństwa obejmują kontrolę dostępu, szyfrowanie, logi audytowe oraz procedury reagowania na incydenty.
Kluczowe elementy przygotowania:
- Warsztat wymagań z interesariuszami biznesowymi i technicznymi.
- Dokumentacja funkcjonalna i techniczna w jednym repozytorium.
- Prototyp AI do szybkiej weryfikacji flow i wartości aplikacji.
- Plan bezpieczeństwa uwzględniający RODO i standardy branżowe.
- Wybór partnera technologicznego z doświadczeniem w audycie i code review, co zmniejsza ilość poprawek po wdrożeniu o ponad 50%.
Porada profesjonalisty: Zaangażuj w warsztat wymagań nie tylko IT, ale także użytkowników końcowych i dział sprzedaży. Ich perspektywa ujawnia problemy, których nie widać w arkuszach i mailach.
Etapy wdrożenia aplikacji mobilnej krok po kroku
Skuteczne wdrożenie opiera się na chronologicznym scenariuszu, który zapewnia kontrolę na każdym etapie. Brak struktury to chaos, w którym łatwo przeoczyć krytyczne kroki i stracić miesiące na poprawki.
-
Analiza wymagań i dokumentacja: Zespół zbiera wymagania biznesowe, mapuje procesy i tworzy specyfikację funkcjonalną. Dokumentacja techniczna opisuje architekturę, integracje API, role użytkowników i reguły bezpieczeństwa. To fundament, na którym stoi cały projekt.
-
Prototypowanie z AI i iteracje: Narzędzia AI generują prototyp w dniach, pozwalając na szybkie testy flow i logiki. Zespół weryfikuje scenariusze użycia, zbiera feedback i wprowadza zmiany bez kosztownej przebudowy kodu produkcyjnego. Prototyp potwierdza wartość przed inwestycją w pełne wdrożenie.
-
Audyt logiki i code review: Partner technologiczny przeprowadza audyt wymagań, logiki aplikacji i architektury kodu. Code review wykrywa błędy, nieoptymalne rozwiązania i potencjalne luki bezpieczeństwa. To etap, który eliminuje większość problemów przed releasem.
-
Testy bezpieczeństwa i wydajności: Zespół realizuje testy penetracyjne, sprawdza zgodność z OWASP Top 10 i weryfikuje szyfrowanie danych. Testy wydajnościowe pod obciążeniem ujawniają wąskie gardła. Wynik to aplikacja stabilna i bezpieczna.
-
Checklisty release i wdrożenie: Przed publikacją zespół przechodzi przez checklistę obejmującą testy funkcjonalne, bezpieczeństwo, dokumentację użytkownika i zgodność z RODO. Release odbywa się według zaplanowanego scenariusza, z monitoringiem i wsparciem po wdrożeniu.
| Etap | Tradycyjne prototypowanie | Prototypowanie AI |
|---|---|---|
| Czas tworzenia prototypu | 2-4 tygodnie | 2-5 dni |
| Koszt iteracji | Wysoki (zmiany w kodzie) | Niski (szybkie modyfikacje) |
| Wykrywanie błędów logicznych | Późne (po kodowaniu) | Wczesne (przed kodowaniem) |
| Elastyczność zmian | Ograniczona | Wysoka |
Ten systematyczny proces etapy wdrożenia aplikacji mobilnej zapewnia przewidywalność, kontrolę jakości i redukcję ryzyka na każdym etapie projektu.
Typowe błędy we wdrożeniu i jak ich unikać
Nawet dobrze zaplanowane projekty natrafiają na pułapki, które generują koszty i opóźnienia. Znajomość najczęstszych błędów pozwala ich uniknąć.
Brak pełnej dokumentacji wymagań to pierwszy krok do chaosu. Niejasne oczekiwania prowadzą do przeprojektowania modułów, konfliktów w zespole i frustracji klienta. Rozwiązanie: warsztat wymagań z wszystkimi interesariuszami i zapisanie ustaleń w centralnym repozytorium.
Zaniedbanie testów bezpieczeństwa otwiera drzwi dla ataków i wycieków danych. Aplikacja bez audytu OWASP i testów penetracyjnych to bomba zegarowa. Każdy projekt musi zawierać plan testów bezpieczeństwa realizowany przed releasem.
Nieodpowiedni wybór partnera technologicznego to strata czasu i pieniędzy. Partner bez doświadczenia w audytach, code review i standardach bezpieczeństwa nie zapewni jakości. Sprawdź portfolio, referencje i proces realizacji przed podjęciem decyzji.
Częste błędy do uniknięcia:
- Rozpoczynanie kodowania bez zatwierdzonej dokumentacji technicznej.
- Pomijanie prototypowania i testowania koncepcji z użytkownikami.
- Brak code review i testów jednostkowych w procesie.
- Niedoszacowanie czasu na testy bezpieczeństwa i integracje.
- Publikacja bez checklisty release i planu wsparcia poprodukcyjnego.
Porada profesjonalisty: Zakładaj bufor czasowy 20-30% na nieprzewidziane problemy i iteracje. Realistyczny harmonogram to klucz do spokojnego wdrożenia bez nocnych maraton sesji.
Bezpieczeństwo i zgodność z RODO w aplikacjach mobilnych
Bezpieczeństwo to nie opcja, lecz fundament każdej aplikacji mobilnej obsługującej dane użytkowników. Luki w zabezpieczeniach prowadzą do wycieków, kar finansowych i utraty reputacji.
Standard OWASP Top 10 jest wykorzystywany jako kluczowy benchmark bezpieczeństwa przy wdrożeniach aplikacji mobilnych, redukując ryzyko luk bezpieczeństwa nawet o 40%. Lista obejmuje zagrożenia takie jak nieprawidłowa autoryzacja, niezabezpieczone przechowywanie danych, słabe szyfrowanie i ataki typu injection. Każdy projekt musi adresować te ryzyka od pierwszego dnia.
Regularne testy penetracyjne i code review wykrywają słabe punkty przed releasem. Tester bezpieczeństwa symuluje ataki hakerskie, sprawdza mechanizmy autoryzacji i weryfikuje zgodność z polityką bezpieczeństwa. Code review identyfikuje błędy programistyczne, nieoptymalne zapytania do bazy danych i potencjalne backdoory.
Implementacja wymagań RODO wymaga przejrzystej polityki prywatności, mechanizmów zgody użytkownika, prawa do usunięcia danych oraz logów audytowych. Aplikacja musi umożliwiać eksport danych osobowych na żądanie i zapewniać szyfrowanie zarówno w trakcie transmisji, jak i przechowywania.
Kluczowe elementy bezpieczeństwa i zgodności:
- Autoryzacja wieloskładnikowa i kontrola dostępu oparta na rolach.
- Szyfrowanie danych w spoczynku i podczas transmisji (TLS 1.3).
- Logi audytowe rejestrujące dostęp do danych osobowych.
- Procedury reagowania na incydenty bezpieczeństwa.
- Regularne przeglądy bezpieczeństwa i aktualizacje zależności.
“Aplikacja mobilna zgodna z RODO i OWASP Top 10 to nie tylko spełnienie wymogów prawnych, ale też przewaga konkurencyjna. Klienci ufają firmom, które chronią ich dane.”
Release checklisty potwierdzają, że wszystkie wymogi bezpieczeństwa zostały spełnione przed publikacją. Brak checklist to ryzyko pominięcia krytycznych kroków i publikacji aplikacji z lukami.
Harmonogram, koszty i oczekiwane efekty wdrożenia
Realistyczne planowanie harmonogramu i budżetu to podstawa przewidywalnego projektu. Średni czas wdrożenia aplikacji mobilnej to 3-6 miesięcy, w zależności od złożoności funkcji i liczby integracji.
| Faza projektu | Czas trwania | Procent budżetu |
|---|---|---|
| Analiza i dokumentacja | 2-4 tygodnie | 15-20% |
| Prototypowanie i iteracje | 1-2 tygodnie | 10-15% |
| Rozwój aplikacji | 8-16 tygodni | 50-60% |
| Testy i audyt bezpieczeństwa | 2-4 tygodnie | 10-15% |
| Release i wsparcie | 1-2 tygodnie | 5-10% |
Koszty błędów w projekcie rosną wykładniczo. Błąd wykryty na etapie wymagań kosztuje godziny pracy, ten sam błąd znaleziony po wdrożeniu to tygodnie poprawek i utrata zaufania użytkowników. Audyty, code review i testy bezpieczeństwa to inwestycja, która zwraca się wielokrotnie.
Digitalizacja procesów z arkuszy Excel do aplikacji mobilnej przyspiesza wdrożenie nowych pracowników o 40-50%. Automatyzacja workflow eliminuje ręczne wprowadzanie danych, redukując błędy operacyjne o 60-70%. Procesy są powtarzalne, kontrolowane i mierzalne.
Korzyści biznesowe skutecznego wdrożenia:
- Redukcja błędów operacyjnych dzięki automatyzacji i kontroli workflow.
- Szybsze podejmowanie decyzji dzięki raportowaniu w czasie rzeczywistym.
- Skalowalność systemu bez przebudowy architektury.
- Większe zaufanie klientów dzięki bezpieczeństwu i stabilności aplikacji.
- Niższe koszty utrzymania dzięki przejrzystej dokumentacji i standardom kodu.
Inwestycja w systematyczne wdrożenie zwraca się w ciągu pierwszych 12-18 miesięcy użytkowania aplikacji.
Podsumowanie i rekomendacje końcowe
Skuteczne wdrożenie aplikacji mobilnej to proces wymagający dyscypliny, kontroli jakości i doświadczonego partnera technologicznego. Kluczowe kroki obejmują szczegółową dokumentację, prototypowanie AI, audyt logiki, testy bezpieczeństwa oraz release według checklist.
Doświadczenie partnera technologicznego decyduje o sukcesie projektu. Partner z kompetencjami w audycie wymagań, code review, testach OWASP i zgodności z RODO eliminuje większość problemów przed ich eskalacją. To inwestycja w przewidywalność i jakość.
Kontrola jakości na każdym etapie projektu minimalizuje ryzyko kosztownych poprawek i opóźnień. Standaryzacja procesów, checklisty release i regularne audyty to fundamenty stabilnej aplikacji gotowej na rozbudowę i skalowanie.
Kluczowe rekomendacje dla menadżerów IT:
- Rozpocznij od warsztatów wymagań z interesariuszami biznesowymi i technicznymi.
- Wykorzystaj prototypowanie AI do szybkiej weryfikacji koncepcji i logiki.
- Zaplanuj audyty bezpieczeństwa, code review i testy penetracyjne przed releasem.
- Wybierz partnera technologicznego z doświadczeniem w standardach OWASP i RODO.
- Monitoruj aplikację po wdrożeniu i planuj regularne aktualizacje.
Systematyczne podejście do wdrożenia przynosi stabilność, skalowalność i przewagę konkurencyjną w 2026 roku.
Skorzystaj z doświadczenia Studio201 dla skutecznego wdrożenia aplikacji
Jeśli szukasz partnera technologicznego, który zamieni chaos projektowy w przewidywalny proces, Studio201 oferuje pełen cykl wdrożenia aplikacji mobilnych i webowych. Nasza praktyka obejmuje audyt logiki i wymagań, prototypowanie z AI w rozwoju oprogramowania, code review, testy bezpieczeństwa oraz release według standardów OWASP Top 10 i RODO.
Pomagamy firmom digitalizować procesy, eliminować błędy operacyjne i budować aplikacje gotowe na rozbudowę. Wspieramy optymalizację harmonogramu i kosztów projektu, dostarczając rozwiązania, które porządkują workflow i przyspieszają decyzje biznesowe. Studio201 – Tworzymy aplikacje, systemy i programy, które działają przewidywalnie i bezpiecznie.
Najczęściej zadawane pytania dotyczące wdrożenia aplikacji mobilnej
Jak długo trwa typowe wdrożenie aplikacji mobilnej?
Średni czas wdrożenia aplikacji mobilnej to 3-6 miesięcy, zależnie od złożoności funkcji i liczby integracji. Projekty z prototypowaniem AI i dobrą dokumentacją realizują się szybciej dzięki redukcji iteracji i poprawek.
Jak wybrać właściwego partnera technologicznego?
Sprawdź portfolio, referencje i proces realizacji projektów. Partner z doświadczeniem w audytach wymagań, code review, testach bezpieczeństwa i zgodności z RODO zapewnia jakość i przewidywalność. Unikaj firm bez udokumentowanych standardów i checklist release’owych.
Dlaczego prototypowanie AI jest wartościowe?
Narzędzia AI jak Lovable czy Bolt tworzą prototyp w dniach zamiast tygodni, pozwalając szybko testować flow i logikę aplikacji. Wczesne wykrywanie błędów i elastyczność zmian redukują koszty iteracji o 50-70% w porównaniu do tradycyjnego prototypowania.
Jakie są najważniejsze testy bezpieczeństwa?
Kluczowe testy obejmują audyt zgodności z OWASP Top 10, testy penetracyjne symulujące ataki hakerskie, weryfikację szyfrowania danych oraz kontrolę mechanizmów autoryzacji i dostępu. Regularne code review wykrywa luki przed releasem.
Jak zapewnić zgodność z RODO w procesie wdrożenia?
Zaimplementuj przejrzystą politykę prywatności, mechanizmy zgody użytkownika, prawo do usunięcia danych oraz logi audytowe. Aplikacja musi umożliwiać eksport danych osobowych na żądanie i zapewniać szyfrowanie w transmisji i przechowywaniu. Plan bezpieczeństwa powinien być częścią dokumentacji od pierwszego dnia projektu.