

Współczesne aplikacje webowe i mobilne, zwłaszcza te wykorzystujące AI i obsługujące platformy e-commerce, stają się celem coraz bardziej wyrafinowanych ataków. Menadżerowie IT i CTO muszą dziś zabezpieczać systemy przed zagrożeniami, które jeszcze kilka lat temu nie istniały. Wzrost wykorzystania modeli językowych w aplikacjach biznesowych oraz dynamiczny rozwój platform sprzedażowych online tworzą nowe wektory ataku, które wymagają kompleksowego podejścia do bezpieczeństwa. Ten przewodnik przedstawia sprawdzone mechanizmy zabezpieczeń oraz praktyki, które pozwolą państwu zbudować aplikacje odporne na współczesne zagrożenia, zachowując jednocześnie zgodność z RODO i standardami branżowymi.
Spis treści
- Kluczowe wnioski
- Przygotowanie do bezpiecznego rozwoju aplikacji
- Wykonanie: wdrażanie mechanizmów bezpieczeństwa w aplikacjach
- Weryfikacja i audyt bezpieczeństwa aplikacji, w tym aspekty AI i języka polskiego
- Bezpieczne aplikacje z pomocą Studio201
- Najczęściej zadawane pytania dotyczące bezpieczeństwa aplikacji
Kluczowe Wnioski
| Punkt | Szczegóły |
|---|---|
| Najważniejsze zagrożenia OWASP | OWASP Top 10 2025 identyfikuje zagrożenia takich jak injection attacks, broken authentication i wyciek wrażliwych danych oraz nowe kategorie związane z AI i API security, co stanowi punkt wyjścia do bezpiecznego rozwoju. |
| Zabezpieczenia projektowe od początku | Zasada najmniejszych uprawnień, walidacja danych i defense in depth powinny być wdrożone od pierwszej linii kodu. |
| Rola DevSecOps i automatyzacja | Automatyzacja testów w pipeline CI/CD oraz regularne przeglądy kodu z perspektywy bezpieczeństwa wzmacniają kulturę zabezpieczeń. |
| Narzędzia i monitoring bezpieczeństwa | Wybór narzędzi takich jak OWASP ZAP, Burp Suite, SonarQube, Snyk Dependabot i GitGuardian umożliwia wczesne wykrywanie podatności i wycieków sekretów. |
Przygotowanie do bezpiecznego rozwoju aplikacji
Przed rozpoczęciem prac nad aplikacją musicie poznać aktualne zagrożenia. OWASP Top 10 2025 identyfikuje główne zagrożenia, których eliminacja jest punktem wyjścia dla bezpiecznego rozwoju. Lista obejmuje injection attacks, broken authentication, sensitive data exposure oraz nowe kategorie związane z AI i API security. Każde z tych zagrożeń wymaga specyficznych środków zaradczych, a ich zrozumienie pozwala zaprojektować architekturę aplikacji z myślą o bezpieczeństwie od samego początku.
Dla aplikacji wykorzystujących AI w rozwoju oprogramowania kluczowe jest zrozumienie specyfiki zagrożeń związanych z modelami językowymi. Ataki prompt injection, data poisoning czy model extraction wymagają dodatkowych warstw zabezpieczeń. W przypadku platform e-commerce szczególną uwagę należy zwrócić na bezpieczeństwo płatności, ochronę danych klientów oraz zabezpieczenie przed botami i automatycznymi atakami na koszyki zakupowe.
Narzędzia i frameworki do automatycznych testów bezpieczeństwa powinny być wybrane na etapie planowania projektu:
- OWASP ZAP do dynamicznego skanowania aplikacji webowych
- Burp Suite Professional dla zaawansowanych testów penetracyjnych
- SonarQube do statycznej analizy kodu i wykrywania luk bezpieczeństwa
- Snyk lub Dependabot do monitorowania zależności i wykrywania znanych podatności
- GitGuardian do skanowania repozytoriów pod kątem wycieków sekretów
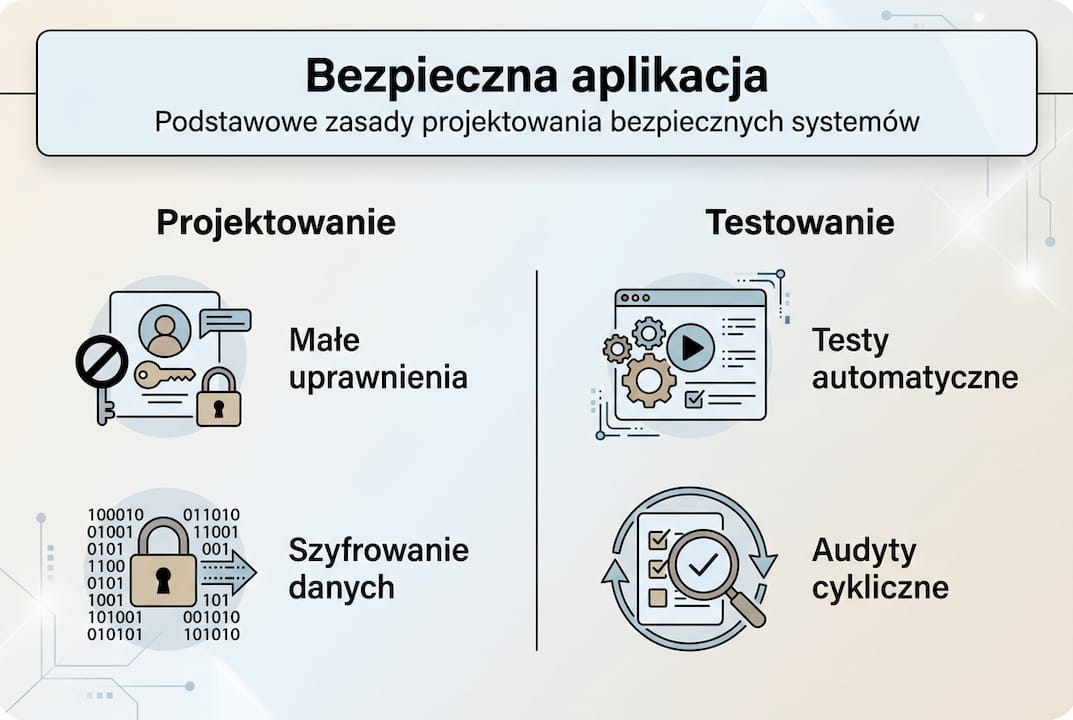
Podstawowe zasady bezpiecznego projektowania muszą być wdrożone od pierwszej linii kodu. Zasada najmniejszych uprawnień oznacza, że każdy użytkownik i komponent systemu otrzymuje tylko te uprawnienia, które są absolutnie niezbędne do wykonania jego funkcji. Walidacja danych wejściowych powinna być przeprowadzana na każdym etapie przetwarzania, zarówno po stronie klienta, jak i serwera. Defense in depth zakłada wiele warstw zabezpieczeń, tak aby przełamanie jednej nie oznaczało kompromitacji całego systemu.
| Narzędzie | Typ testów | Najlepsze zastosowanie |
|---|---|---|
| OWASP ZAP | Dynamiczne (DAST) | Skanowanie działającej aplikacji webowej |
| SonarQube | Statyczne (SAST) | Analiza kodu źródłowego przed commitem |
| Burp Suite | Manualne + automatyczne | Zaawansowane testy penetracyjne |
| Snyk | Zależności | Monitoring bibliotek i frameworków |
Rola zespołu DevSecOps polega na integrowaniu bezpieczeństwa w każdy etap cyklu rozwoju oprogramowania. Automatyzacja testów bezpieczeństwa w pipeline CI/CD pozwala wykrywać problemy przed wdrożeniem na produkcję. Regularne code review z perspektywy bezpieczeństwa, threat modeling podczas projektowania nowych funkcji oraz security champions w każdym zespole deweloperskim to elementy dojrzałej kultury bezpieczeństwa.
Porada profesjonalisty: Integracja narzędzi testujących od początku projektu oszczędza czas i minimalizuje ryzyko. Konfiguracja OWASP ZAP w pipeline CI/CD zajmuje kilka godzin, ale wykrywa krytyczne luki przed każdym releasem. Koszt naprawy błędu bezpieczeństwa znalezionego na produkcji jest nawet 30 razy wyższy niż koszt jego wykrycia na etapie developmentu.
Wykonanie: wdrażanie mechanizmów bezpieczeństwa w aplikacjach
Krok po kroku przechodzimy przez implementację kluczowych mechanizmów zabezpieczeń. Każdy z tych kroków odpowiada na konkretne zagrożenia zidentyfikowane w OWASP Top 10 i wymaga konsekwentnego wdrożenia w całej aplikacji.
-
Walidacja i sanityzacja danych wejściowych: Każdy input od użytkownika traktujcie jako potencjalnie złośliwy. Mechanizmy zabezpieczeń obejmują prepared statements dla zapytań SQL, kodowanie wyjść dla zapobiegania XSS oraz tokeny CSRF dla ochrony przed atakami cross-site request forgery. Walidacja powinna obejmować typ danych, format, długość oraz dozwolone znaki. Whitelisting jest zawsze bezpieczniejszy niż blacklisting.
-
Implementacja HTTPS i szyfrowanie komunikacji: Cała komunikacja między klientem a serwerem musi być szyfrowana. Certyfikaty TLS 1.3 zapewniają najwyższy poziom bezpieczeństwa. Konfiguracja HSTS (HTTP Strict Transport Security) wymusza użycie HTTPS przez przeglądarki. Dla danych wrażliwych w bazie stosujcie szyfrowanie at rest z odpowiednim zarządzaniem kluczami. Nigdy nie przechowujcie haseł w plain text, używajcie bcrypt lub Argon2 do hashowania.
-
Zasada najmniejszych uprawnień w dostępie do zasobów: System ról i uprawnień musi być zaprojektowany granularnie. Użytkownik otrzymuje tylko te uprawnienia, które są niezbędne do wykonania jego zadań. Dostęp do API powinien być kontrolowany przez tokeny JWT z krótkim czasem życia. Service accounts dla integracji zewnętrznych wymagają osobnych uprawnień, oddzielonych od kont użytkowników. Regular review uprawnień pozwala wykryć nadmierne przywileje.
-
Wdrożenie DevSecOps i ciągłe testowanie bezpieczeństwa: Pipeline CI/CD musi zawierać automatyczne testy bezpieczeństwa na każdym etapie. Pre-commit hooks sprawdzają kod przed dodaniem do repozytorium. Build stage uruchamia statyczną analizę kodu i skanowanie zależności. Stage testowy wykonuje dynamiczne testy bezpieczeństwa. Deployment do produkcji wymaga akceptacji wszystkich testów bezpieczeństwa.
Porada profesjonalisty: Stosowanie prepared statements oraz automatycznych skanerów OWASP ZAP i Burp Suite eliminuje 80% najczęstszych luk bezpieczeństwa. Prepared statements zapobiegają SQL injection przez separację kodu SQL od danych. Automatyczne skanery wykrywają typowe błędy konfiguracji i znane podatności bez zaangażowania zespołu security.
Najczęstsze błędy podczas implementacji zabezpieczeń:
- Poleganie wyłącznie na walidacji po stronie klienta, którą łatwo ominąć
- Przechowywanie sekretów i kluczy API w kodzie źródłowym lub repositoriach
- Brak rate limiting na endpointach API, co umożliwia ataki brute force
- Nieaktualizowanie zależności i bibliotek z znanymi podatnościami
- Zbyt długi czas życia tokenów sesji i brak mechanizmów wylogowania
- Logowanie wrażliwych danych użytkowników w plain text
Dla aplikacji wykorzystujących AI dodajcie walidację promptów, monitoring anomalii w zapytaniach oraz rate limiting specyficzny dla kosztownych operacji AI. Bezpieczne praktyki w rozwoju oprogramowania obejmują także sandbox dla wykonywania kodu generowanego przez AI oraz ścisłą kontrolę dostępu do modeli i danych treningowych.
Weryfikacja i audyt bezpieczeństwa aplikacji, w tym aspekty AI i języka polskiego
Regularne audyty bezpieczeństwa i testy penetracyjne to nie opcja, a konieczność. Audyt powinien być przeprowadzany minimum raz na kwartał dla aplikacji produkcyjnych oraz po każdej większej zmianie w architekturze. Testy penetracyjne wykonywane przez zewnętrznych ekspertów wykrywają luki, które mogły umknąć automatycznym skanerom. Bug bounty programs angażują społeczność security researchers w ciągłe poszukiwanie podatności.
Specyfika zagrożeń związanych z AI wymaga dedykowanych metod weryfikacji. Threat modeling dla systemów AI obejmuje scenariusze prompt injection, data poisoning, model extraction oraz adversarial attacks. Monitoring zachowań agentów AI pozwala wykryć anomalie wskazujące na próby manipulacji. Logging wszystkich interakcji z modelami AI umożliwia post-mortem analysis po incydentach bezpieczeństwa.
Modele językowe dopasowane do polskiego, jak HerBERT, wykazują wyższą odporność na ataki adversarialne niż duże modele LLM. Badania pokazują, że modele trenowane specyficznie na korpusie polskiego języka lepiej rozpoznają próby manipulacji i złośliwe prompty. Dla aplikacji e-commerce obsługujących polski rynek wybór lokalnego modelu oznacza nie tylko lepszą jakość odpowiedzi, ale także wyższy poziom bezpieczeństwa.
| Model | Odporność na ataki | Jakość dla języka polskiego | Najlepsze zastosowanie |
|---|---|---|---|
| HerBERT | Wysoka | Bardzo wysoka | Aplikacje wymagające przetwarzania polskiego tekstu |
| GPT-4 | Średnia | Wysoka | Ogólne zastosowania, wielojęzyczność |
| Llama-Guard | Niska | Niska | Aplikacje anglojęzyczne |
| Modele lokalne fine-tuned | Bardzo wysoka | Dostosowana | Specyficzne domeny biznesowe |
Wskazówki do wyboru właściwych modeli AI w aplikacjach e-commerce:
- Priorytetyzujcie modele z certyfikowanym bezpieczeństwem dla danych wrażliwych
- Testujcie odporność na prompt injection przed wdrożeniem produkcyjnym
- Wybierajcie modele z możliwością lokalnego hostingu dla compliance z RODO
- Weryfikujcie dokumentację security practices dostawcy modelu
- Implementujcie dodatkową warstwę walidacji dla outputów generowanych przez AI
Narzędzia i metody raportowania wykrytych luk powinny być ustandaryzowane w organizacji. CVSS scoring pozwala priorytetyzować naprawy według krytyczności. Issue tracking system dedykowany dla security findings zapewnia proper workflow od wykrycia do naprawy i weryfikacji. Security dashboard agreguje wyniki z różnych narzędzi i pokazuje trend bezpieczeństwa w czasie.
Dla audytu bezpieczeństwa aplikacji AI stosujcie specjalistyczne narzędzia jak AI Red Team frameworks, które symulują zaawansowane ataki na modele językowe. Regularne przeglądy uprawnień dostępu do modeli oraz monitoring kosztów API wykrywają nieautoryzowane użycie zasobów AI.
Bezpieczne aplikacje z pomocą Studio201
Potrzebujecie partnera, który rozumie zarówno możliwości AI, jak i wymagania bezpieczeństwa? Studio201 specjalizuje się w tworzeniu bezpiecznych aplikacji webowych i mobilnych z wbudowaną filozofią secure-by-design. Nasz zespół DevSecOps integruje testy bezpieczeństwa od pierwszego sprintu, eliminując kosztowne poprawki na późniejszych etapach.
Pracujemy z prototypami budowanymi w AI w rozwoju oprogramowania i zamieniamy je w aplikacje produkcyjne spełniające standardy OWASP Top 10 i wymagania RODO. Audytujemy logikę i wymagania, porządkujemy architekturę, przeprowadzamy code review oraz domykamy bezpieczeństwo przed każdym releasem. Dla platform e-commerce dostarczamy systemy z kontrolą ról, automatycznymi testami bezpieczeństwa oraz checklistami release’owymi. Skontaktujcie się z nami, aby omówić bezpieczeństwo państwa aplikacji.
Najczęściej zadawane pytania dotyczące bezpieczeństwa aplikacji
Jak często należy przeprowadzać audyty bezpieczeństwa aplikacji?
Audyty bezpieczeństwa powinny być przeprowadzane minimum raz na kwartał dla aplikacji produkcyjnych. Po każdej większej zmianie w architekturze lub dodaniu nowych funkcji wymagany jest dodatkowy audyt. Aplikacje przetwarzające dane wrażliwe lub obsługujące płatności wymagają audytów częściej, nawet co miesiąc.
Czy małe startupy powinny stosować te same praktyki bezpieczeństwa co duże firmy?
Tak, podstawowe praktyki bezpieczeństwa są uniwersalne niezależnie od wielkości firmy. Startup może zacząć od automatycznych narzędzi jak OWASP ZAP i stopniowo rozbudowywać security program. Koszt naruszenia bezpieczeństwa dla małej firmy może być proporcjonalnie wyższy niż dla korporacji, dlatego inwestycja w podstawowe zabezpieczenia jest krytyczna od pierwszego dnia.
Jak wybrać odpowiedni model AI bezpieczny dla polskiego języka?
Priorytetyzujcie modele trenowane lub fine-tunowane na polskim korpusie, jak HerBERT, które wykazują wyższą odporność na ataki adversarialne. Testujcie kandydatów pod kątem prompt injection i weryfikujcie dokumentację security practices dostawcy. Dla danych wrażliwych wybierajcie modele z możliwością lokalnego hostingu, co zapewnia compliance z RODO i pełną kontrolę nad danymi.
Jakie są najczęstsze błędy w implementacji zabezpieczeń aplikacji?
Najczęstsze błędy to poleganie wyłącznie na walidacji po stronie klienta, przechowywanie sekretów w kodzie źródłowym oraz brak rate limiting na API. Inne problemy obejmują nieaktualizowanie zależności, zbyt długi czas życia tokenów sesji oraz logowanie wrażliwych danych w plain text. Każdy z tych błędów można wyeliminować przez właściwą konfigurację narzędzi DevSecOps i code review.
Jak automatyzować testy bezpieczeństwa w procesach DevSecOps?
Zintegrujcie OWASP ZAP i SonarQube w pipeline CI/CD, aby automatycznie skanować kod przed każdym deploymentem. Pre-commit hooks sprawdzają kod lokalnie przed dodaniem do repozytorium. Snyk lub Dependabot monitorują zależności i tworzą pull requesty z aktualizacjami bezpieczeństwa. Security gates w pipeline blokują deployment do produkcji, jeśli wykryte zostaną krytyczne luki.